 ISMS Copilot
Die schwerste Entscheidung im Compliance-Management ist das, was Sie nicht brauchen
ISMS Copilot passt seine Empfehlungen standardmäßig an Ihre Organisation an. Bei der Überprüfung Ihres Plans sucht es genauso nach Überflüssigem wie nach Fehlendem.

Die schwerste Entscheidung im Compliance-Management ist das, was ein Unternehmen nicht braucht.
Das Hinzufügen einer Kontrolle ist einfach. Jede Ergänzung klingt für sich genommen vernünftig: ein Sicherheitsausschuss, ein wöchentliches Gremium zur Genehmigung jedes Deployments, Dutzende von Richtlinien, die vierteljährlich überprüft werden. Niemand wird für eine weitere Kontrolle verantwortlich gemacht. Doch ein kleines Team endet mit einem ISMS, das niemand nutzt, das nur auf dem Papier existiert. Die Richtlinien sagen das eine, das Team handelt anders, und diejenigen, die für die Sicherheit zuständig sein sollten, verbringen ihre Zeit damit, den Prozess am Laufen zu halten.
Ich habe diese Entscheidung jahrelang getroffen, zunächst als ISMS-Manager und später mit Kunden. Als zertifizierter ISO/IEC 27001 Lead Auditor kenne ich die Anforderungen und weiß auch, was sie nicht verlangen. In letzter Zeit treffe ich diese Entscheidung in schwierigen Fällen mit Claude x ISMS Copilot – und ich entscheide. Die besten Momente in diesen Sitzungen waren nie die langen Listen. Es waren die Überprüfungen, die einen Plan auf das reduzierten, was die Anforderung und das Risiko wirklich erfordern.
Seit dem 14. November 2026 ist dies nun die Standardfunktion in ISMS Copilot.
Ein erfundener Plan, eine echte Antwort
Hier ein Beispiel. Ein 12-köpfiges B2B-SaaS-Unternehmen verarbeitet Namen, E-Mails und Projektinhalte mit Kunden in der EU. Es startet gerade mit ISO 27001, und sein KI-Tool hat einen Jahresplan für das erste Jahr erstellt. Der Plan wirkte seriös und vollständig. Ich habe ISMS Copilot gebeten, ihn zu überprüfen.
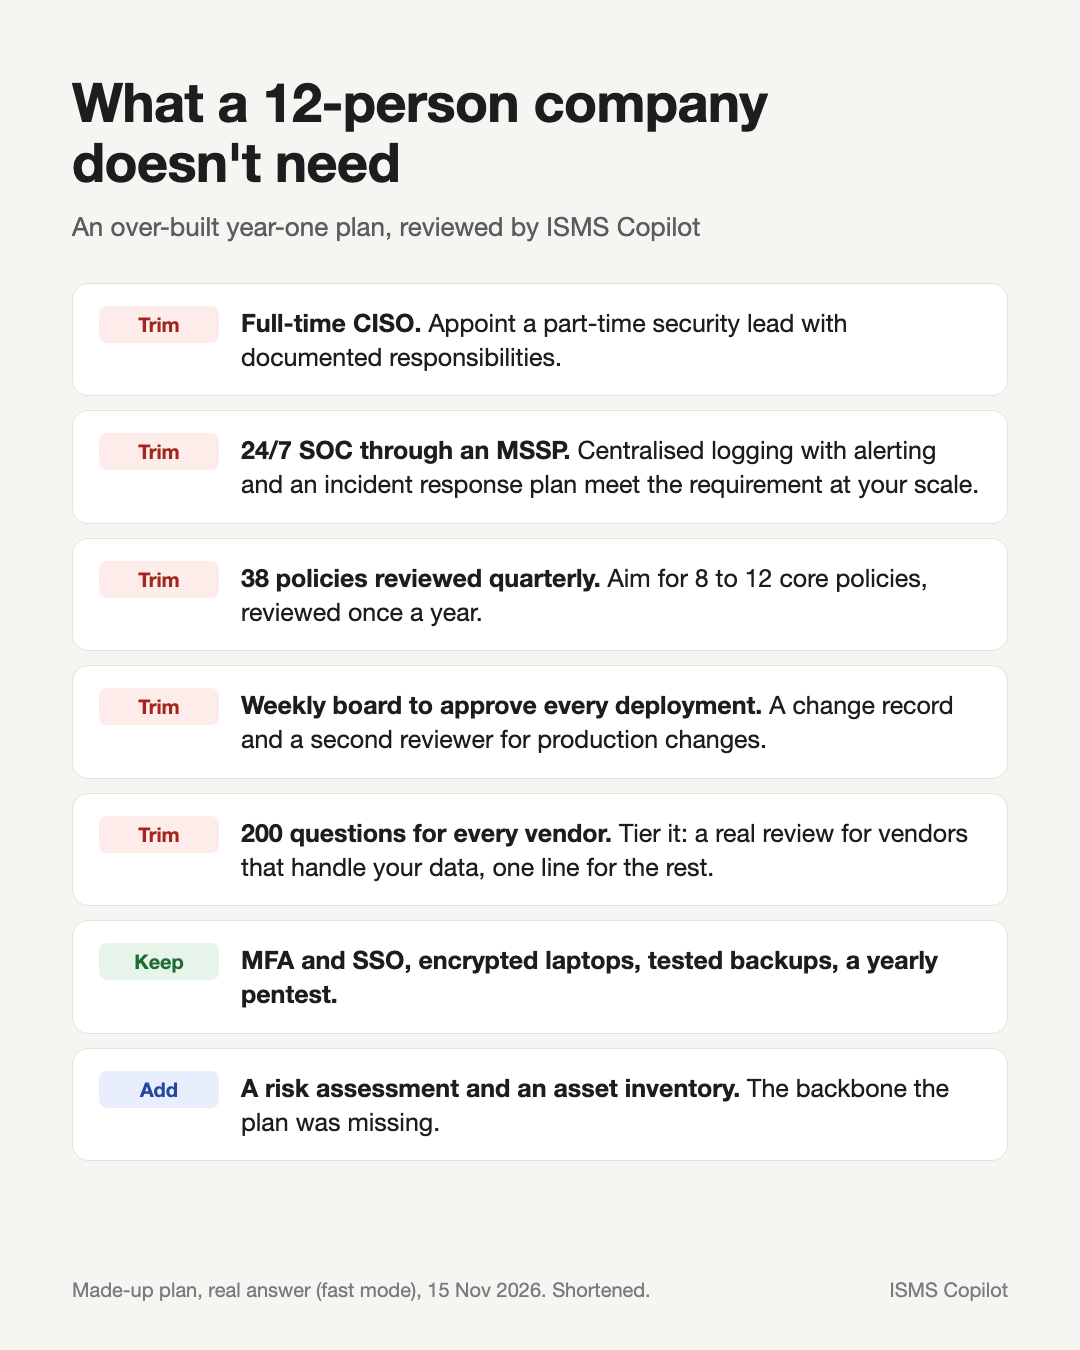
Ein erfundener Plan, eine echte Antwort von ISMS Copilot, Fast-Modus, 15. November 2026, gekürzt.
Was gestrichen wurde und was stattdessen vorgeschlagen wurde:
- Ein Vollzeit-CISO. Ernennen Sie einen Teilzeit-Sicherheitsverantwortlichen mit dokumentierten Aufgaben.
- Ein 24/7-SOC über einen MSSP. Zentralisierte Protokollierung mit Alarmierung sowie ein Vorfallsreaktionsplan erfüllen die Anforderungen in diesem Umfang.
- 38 Richtlinien, vierteljährlich überprüft. 8 bis 12 Kernrichtlinien, die einmal jährlich überprüft werden.
- Ein wöchentliches Change-Board, das jedes Deployment genehmigt. Ein Änderungsprotokoll und eine zweite Prüfer*in für Produktionsänderungen.
- DLP auf allen Endgeräten. Noch nicht gerechtfertigt durch diese Daten. Überprüfen Sie dies, wenn größere Unternehmenskunden hinzukommen.
- Ein 200-Fragen-Fragebogen für jeden Lieferantin, inklusive Kaffeelieferant. Stufen Sie dies ein: eine gründliche Prüfung für Lieferantinnen, die mit Ihren Daten arbeiten, eine Zeile für den Rest.
Beibehalten wurde: MFA und SSO, verschlüsselte Laptops, getestete Backups, ein jährlicher Pentest, jährliche Schulungen sowie Onboarding-Schulungen.
Und hinzugefügt wurde, weil der Plan dies vermissen ließ: eine Risikobewertung und ein Behandlungsplan, eine Asset-Inventur, eine Anwendbarkeitserklärung sowie ein Vorfallsreaktionsverfahren, das an die 72-Stunden-Meldepflicht der DSGVO geknüpft ist.
Das ist der Teil, der mir wichtig ist. Die Überprüfung hat den Plan nicht nur verkleinert. Sie fand das fehlende Rückgrat und entfernte, was dieses Unternehmen nicht umsetzen würde. Jede Streichung kam mit einer Begründung, und das Team kann weiterhin zu jeder einzelnen „Nein“ sagen.
Was ISMS Copilot nun standardmäßig tut
Es passt seine Empfehlungen an Ihre Organisation an: Ihre Mitarbeiterzahl, die von Ihnen verarbeiteten Daten und deren Sensibilität, Ihre Branche und rechtlichen Verpflichtungen sowie Ihr Stadium. Diese Informationen stammen aus Ihrem Unternehmensprofil, den Projektanweisungen Ihres Arbeitsbereichs und dem, was Sie im Gespräch mitteilen.
Wenn ISMS Copilot Ihre Größe nicht kennt und diese die Antwort beeinflussen würde, gibt es in einer Zeile an, welche Größe es angenommen hat. Wenn Ihre Branche oder Ihre Daten auf Regulierungen hindeuten, tendiert es zu den umfassenderen Kontrollen.
Es bevorzugt die kleinste angemessene Kontrolle: eine, die die Anforderung erfüllt, das identifizierte Risiko behandelt und die Ihre Organisation tatsächlich umsetzen wird. Es fügt weder Prozesse, Tools, Rollen, Dokumente, Genehmigungen noch Review-Zyklen hinzu, die weder die Anforderung noch das Risiko erfordern – es sei denn, Sie bitten um die umfassendere Version.
Eine kleine Größe ist kein Freibrief, Dinge auszulassen. Wenn ISMS Copilot sich nicht sicher ist, ob eine Anforderung gilt, behält es sie bei und nennt den Grund. Es benennt eine Größenausnahme nur dort, wo das Rahmenwerk oder das Gesetz eine solche vorsieht, und nennt die Grundlage.
Die Tiefe seiner Anleitungen bleibt erhalten. Die Erklärungen bleiben so vollständig wie zuvor; nur die Empfehlungen werden kleiner.
Und wenn Sie ihm einen Plan, ein Design oder ein Dokument zur Überprüfung geben, sucht es genauso nach Überflüssigem wie nach Fehlendem – selbst wenn Sie nicht danach gefragt haben. Es nennt den Grund, warum jeder Punkt entfallen kann. Einen neuen Punkt fügt es nur hinzu, wenn eine Anforderung oder ein identifiziertes Risiko dies erfordert.
Sie entscheiden, was bleibt.
Wie Sie es nutzen
Geben Sie Ihre Größe, Branche und Daten an. Das Unternehmensprofil und die Projektanweisungen Ihres Arbeitsbereichs sind die besten Orte dafür, da jede Antwort in diesem Arbeitsbereich darauf aufbaut. Eine Zeile im Chat funktioniert ebenfalls.
Bitten Sie um eine Überprüfung Ihres Plans. Fügen Sie den Plan, die Richtlinienliste oder das Design im Tool ein oder nutzen Sie die KI, mit der Sie bereits arbeiten, z. B. Claude x ISMS Copilot oder ChatGPT x ISMS Copilot. Ihre KI erstellt den Entwurf, ISMS Copilot überprüft und hinterfragt ihn, und Sie entscheiden.
Fordern Sie die umfassendere Version an, wenn Sie sie benötigen. Manchmal verlangen große Kund*innen, Verträge oder Ihr eigenes Risikoappetit mehr als die kleinste angemessene Kontrolle. Sagen Sie dies, und ISMS Copilot erstellt die umfassendere Version. Proportionate ist die Standardoption, keine Grenze.
Wo es heute verfügbar ist
Es ist in ISMS Copilot-Antworten in Fast und Think verfügbar: in der Web-App, in Slack und in den Antworten Ihrer KI, wenn Sie sie mit Ihrem ISMS Copilot-Konto verbinden, z. B. Claude x ISMS Copilot oder ChatGPT x ISMS Copilot. Beyond folgt später.
Weitere Informationen zum Verhalten finden Sie auf der Seite zu proportionate compliance. Testen Sie es an Ihrem nächsten Plan. Wenn etwas gestrichen wird, das Sie benötigen, oder etwas beibehalten wird, das Sie nicht brauchen, schreiben Sie mir unter contact@ismscopilot.com.
Tristan Roth, Gründer, ISMS Copilot
Verwandte Beiträge
Claude ist der Orchestrator. ISMS Copilot ist der GRC-Spezialist.
Wir versuchen nicht, den Agenten zu ersetzen, den Sie bereits nutzen. Behalten Sie Claude Code, Cursor, Codex, OpenCode oder Grok für die Arbeit. Wenn die Aufgabe zu Compliance wird, konsultiert Ihr Agent über MCP einen Spezialisten und lässt ihn die Arbeit prüfen, bevor sie final ist.
Führe Beyond direkt aus dem Editor aus, den du bereits nutzt
Fast und Think sind dir bereits in Claude Code und Cursor gefolgt. Der Modus für die Prüfung mehrerer Dokumente lief im Browser. Das muss nicht so sein.
ISO 27017 wechselt zur Ausgabe 2026: Der Assistent versteht beide Zitierweisen
Eine Erklärung der Anwendbarkeit aus 2024 zitiert die CLD-Sammlung von 2015. Eine Prüfung 2026 könnte die neuen Controls zitieren. Der Assistent erkennt beide Zitierweisen.