 ISMS Copilot
La decisión más difícil en cumplimiento es lo que no necesitas
ISMS Copilot ahora ajusta automáticamente sus recomendaciones a tu organización. Cuando revisa tu plan, busca lo que sobra con la misma intensidad que lo que falta.

La decisión más difícil en cumplimiento es lo que una empresa no necesita.
Añadir un control es fácil. Cada adición suena razonable por sí misma: un comité de seguridad, una junta semanal para aprobar cada despliegue, docenas de políticas revisadas cada trimestre. Nadie recibe críticas por un control más. Pero un equipo pequeño termina con un SGSI que nadie ejecuta, por lo que existe solo en papel. Las políticas dicen una cosa, el equipo hace otra, y quienes deberían ser dueños de la seguridad pasan su tiempo alimentando el proceso en lugar de gestionarlo.
He tomado esta decisión durante años, primero como gestor de SGSI y luego con clientes. Como auditor líder certificado en ISO/IEC 27001, sé lo que exige un requisito, y también lo que no exige. Últimamente tomo esta decisión con Claude x ISMS Copilot en casos difíciles, y decido. Los mejores momentos en esas sesiones nunca fueron las largas listas. Eran las revisiones que reducían un plan a lo que realmente necesitaban el requisito y el riesgo.
Por lo tanto, desde el 14 de noviembre de 2026, esto es lo predeterminado en ISMS Copilot.
Un plan inventado, una respuesta real
Aquí tienes un ejemplo. Una empresa de SaaS B2B de 12 personas gestiona nombres, correos electrónicos y contenido de proyectos, con clientes en la UE. Está iniciando la certificación ISO 27001, y su IA redactó un plan para el primer año. El plan parecía serio y completo. Le pedí a ISMS Copilot que lo revisara.
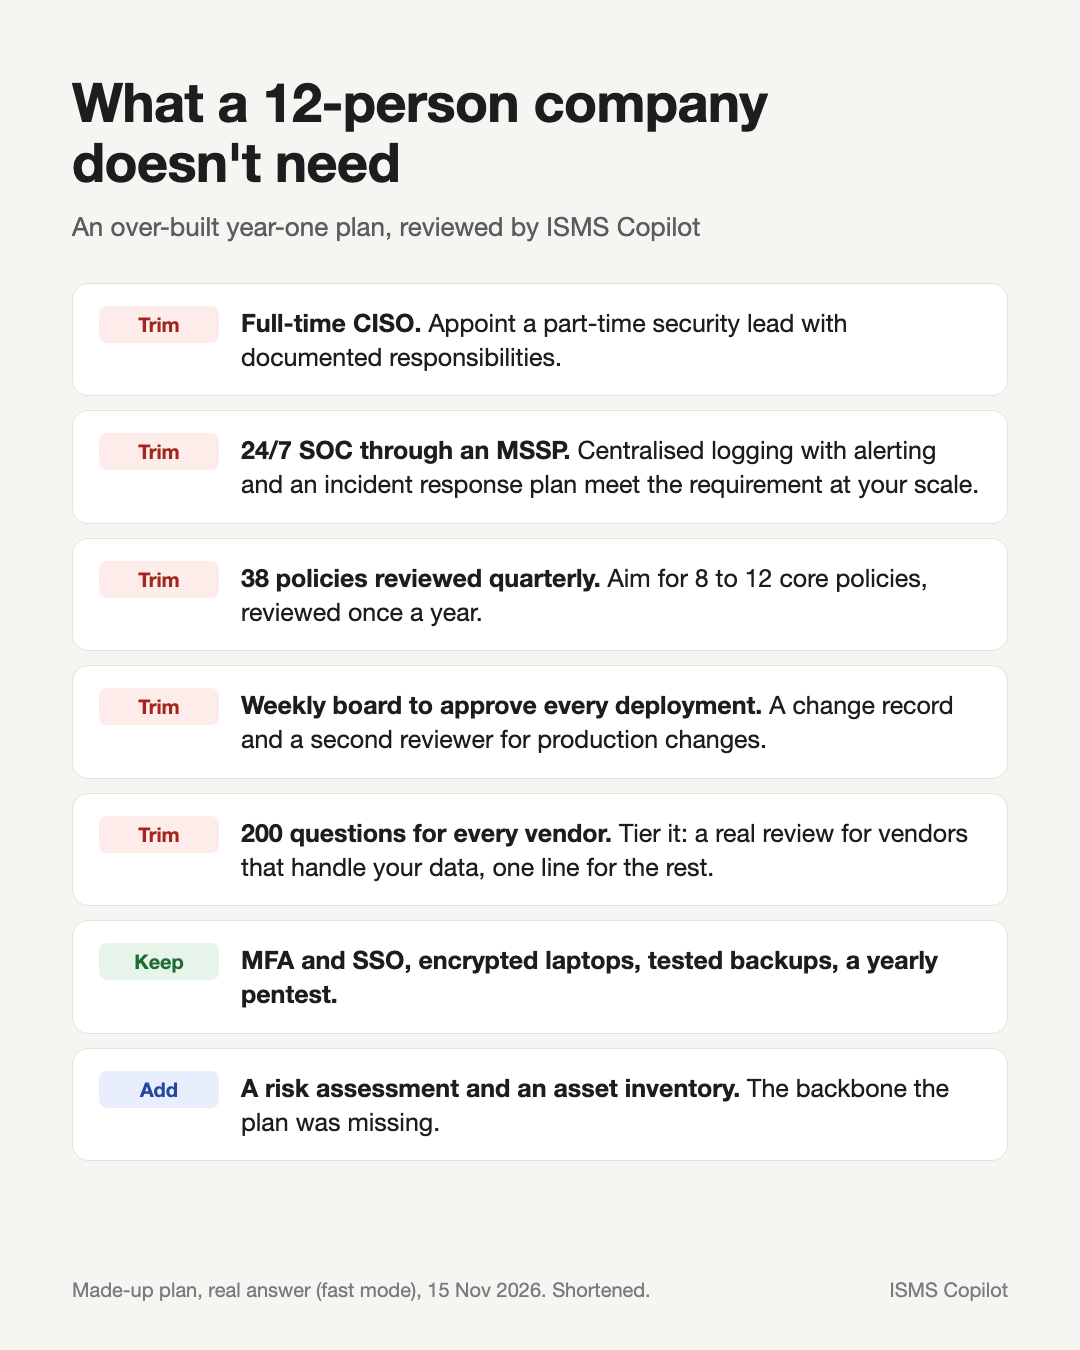
Un plan inventado, una respuesta real de ISMS Copilot, modo Fast, 15 de noviembre de 2026, resumido.
Lo que eliminó y lo que propuso en su lugar:
- Un CISO a tiempo completo. Nombrar un responsable de seguridad a tiempo parcial con responsabilidades documentadas.
- Un SOC 24/7 mediante un proveedor MSSP. Registros centralizados con alertas, además de un plan de respuesta a incidentes, cumple el requisito a esa escala.
- 38 políticas revisadas trimestralmente. De 8 a 12 políticas principales, revisadas una vez al año.
- Una junta semanal de cambios que aprueba cada despliegue. Un registro de cambios y un segundo revisor para cambios en producción.
- DLP en todos los endpoints. No está justificado por esos datos aún. Revisarlo cuando lleguen clientes empresariales más grandes.
- Un cuestionario de 200 preguntas para cada proveedor, incluso el de café. Jerarquizarlo: una revisión real para proveedores que manejan tus datos, una línea para el resto.
Lo que mantuvo: MFA y SSO, portátiles cifrados, copias de seguridad probadas, una prueba de penetración anual, formación anual más incorporación.
Y lo que añadió, porque el plan lo omitía: una evaluación de riesgos y plan de tratamiento, un inventario de activos, una Declaración de Aplicabilidad y un procedimiento de respuesta a incidentes alineado con la obligación de notificación de brechas en 72 horas del RGPD.
Esto es lo que me importa. La revisión no solo hizo el plan más pequeño. Encontró la estructura básica que faltaba y eliminó lo que esta empresa no ejecutaría. Cada recorte venía con una razón, y el equipo aún puede decir que no a cualquiera de ellos.
Qué hace ahora ISMS Copilot por defecto
Ajusta lo que recomienda a tu organización: tu número de empleados, los datos que manejas y su nivel de sensibilidad, tu sector y obligaciones legales, tu etapa de crecimiento. Toma estos datos de tu perfil de empresa, las instrucciones de tu proyecto en el espacio de trabajo y lo que le comunicas en la conversación.
Cuando no conoce tu tamaño y este cambiaría la respuesta, lo indica en una línea qué tamaño asumió. Si tu sector o tus datos sugieren regulación, se inclina hacia los controles más completos.
Prefiere el control más pequeño pero adecuado: aquel que cumple con el requisito, trata el riesgo identificado y que tu organización realmente ejecutará. No añade procesos, herramientas, roles, documentos, aprobaciones o ciclos de revisión que ni el requisito ni el riesgo exijan, a menos que pidas la versión más completa.
El tamaño pequeño no es excusa para omitir cosas. Cuando no está seguro de si un requisito aplica, lo mantiene y explica por qué. Solo nombra una exención de tamaño donde el marco normativo o la ley lo permiten, e indica la base.
Mantiene la profundidad de sus recomendaciones. La explicación sigue siendo tan completa como antes; solo lo que recomienda se hace más pequeño.
Y cuando le proporcionas un plan, un diseño o un documento para revisar, busca lo que sobra con la misma intensidad que lo que falta, incluso cuando no se lo pides. Explica por qué cada elemento puede eliminarse. Solo añade un elemento nuevo cuando un requisito o un riesgo identificado lo exija.
Tú decides qué se queda.
Cómo usarlo
Indícale tu tamaño, sector y datos. El perfil de empresa y las instrucciones del proyecto en el espacio de trabajo son los mejores lugares, porque cada respuesta en ese espacio partirá de ellos. También funciona una línea en el chat.
Pídele que revise tu plan. Pega el plan, la lista de políticas o el diseño, en la aplicación o desde la IA con la que ya trabajas, por ejemplo Claude x ISMS Copilot o ChatGPT x ISMS Copilot. Tu IA redacta, ISMS Copilot revisa y cuestiona, tú decides.
Pide la versión más completa cuando lo necesites. A veces, un cliente grande, un contrato o tu propio apetito de riesgo exigen más de lo que el control más pequeño pero adecuado proporciona. Díselo, y redactará la versión más completa. La proporcionalidad es el valor predeterminado, no un límite.
Dónde funciona hoy
Está disponible en las respuestas de ISMS Copilot en Fast y Think: en la aplicación web, en Slack y en las respuestas que tu IA obtiene cuando conectas tu cuenta de ISMS Copilot, por ejemplo Claude x ISMS Copilot o ChatGPT x ISMS Copilot. Beyond llegará más adelante.
Más sobre este comportamiento está en la página de cumplimiento proporcional. Puedes probarlo con tu próximo plan. Si elimina algo que necesitas o mantiene algo que no, escríbeme a contact@ismscopilot.com.
Tristan Roth, fundador, ISMS Copilot
Artículos relacionados
Respuestas sobre la Ley de Resiliencia Cibernética ahora citan el artículo
La obligación de notificación del CRA según el Artículo 14 entró en vigor el 11 de septiembre de 2026. Chat ahora responde preguntas sobre la Ley de Resiliencia Cibernética con referencias al artículo y punto del Reglamento (UE) 2024/2847.
Claude es el orquestador. ISMS Copilot es el especialista en GRC.
No intentamos reemplazar el agente que ya utiliza. Mantenga Claude Code, Cursor, Codex, OpenCode o Grok para el trabajo. Cuando la tarea se convierta en cumplimiento, su agente consulta a un especialista a través de MCP y le pide revisar el trabajo antes de que sea definitivo.
Ejecuta Beyond desde el editor en el que ya trabajas
Fast y Think ya te siguieron a Claude Code y Cursor. El modo de verificación de múltiples documentos vivía en el navegador. No tiene por qué ser así.