 ISMS Copilot
Najtrudniejsza decyzja w compliance to to, czego nie potrzebujesz
ISMS Copilot domyślnie dostosowuje swoje zalecenia do organizacji. Podczas przeglądu planu wyszukuje elementy, które są nadmiarowe, równie skrupulatnie jak te, które są pominięte.

Najtrudniejsza decyzja w compliance to to, czego firma nie potrzebuje.
Dodanie kontroli jest proste. Każda kolejna kontrola brzmi rozsądnie sama w sobie: komitet bezpieczeństwa, cotygodniowe spotkanie zarządu zatwierdzające każde wdrożenie, dziesiątki polityk przeglądanych co kwartał. Nikt nie zostanie obarczony winą za kolejną kontrolę. Ale mała drużyna kończy z ISMS, którego nikt nie prowadzi, więc istnieje tylko na papierze. Polityki mówią jedno, zespół robi co innego, a osoby odpowiedzialne za bezpieczeństwo tracą czas na zasilanie procesu zamiast na jego realizację.
Tę decyzję podejmowałem przez lata, najpierw jako menedżer ISMS, a później u klientów. Jako certyfikowany główny auditor ISO/IEC 27001 wiem, czego wymaga dany wymóg, ale także czego on nie wymaga. Ostatnio podejmuję ją w trudnych przypadkach przy użyciu Clauda współpracującego z ISMS Copilot i decyduję. Najlepsze chwile w tych sesjach nigdy nie były długimi listami. Były to przeglądy, które ograniczały plan do tego, czego wymagają przepisy i ryzyko.
Od 14 listopada 2026 roku jest to domyślne w ISMS Copilot.
Wymyślony plan, realna odpowiedź
Oto przykład. 12-osobowa firma B2B SaaS obsługuje imiona, adresy e-mail i treści projektów, a jej klienci znajdują się w UE. Rozpoczyna wdrażanie ISO 27001, a jej AI przygotowała plan na pierwszy rok. Plan wyglądał poważnie i na pierwszy rzut oka był kompletny. Poprosiłem ISMS Copilot o jego przegląd.
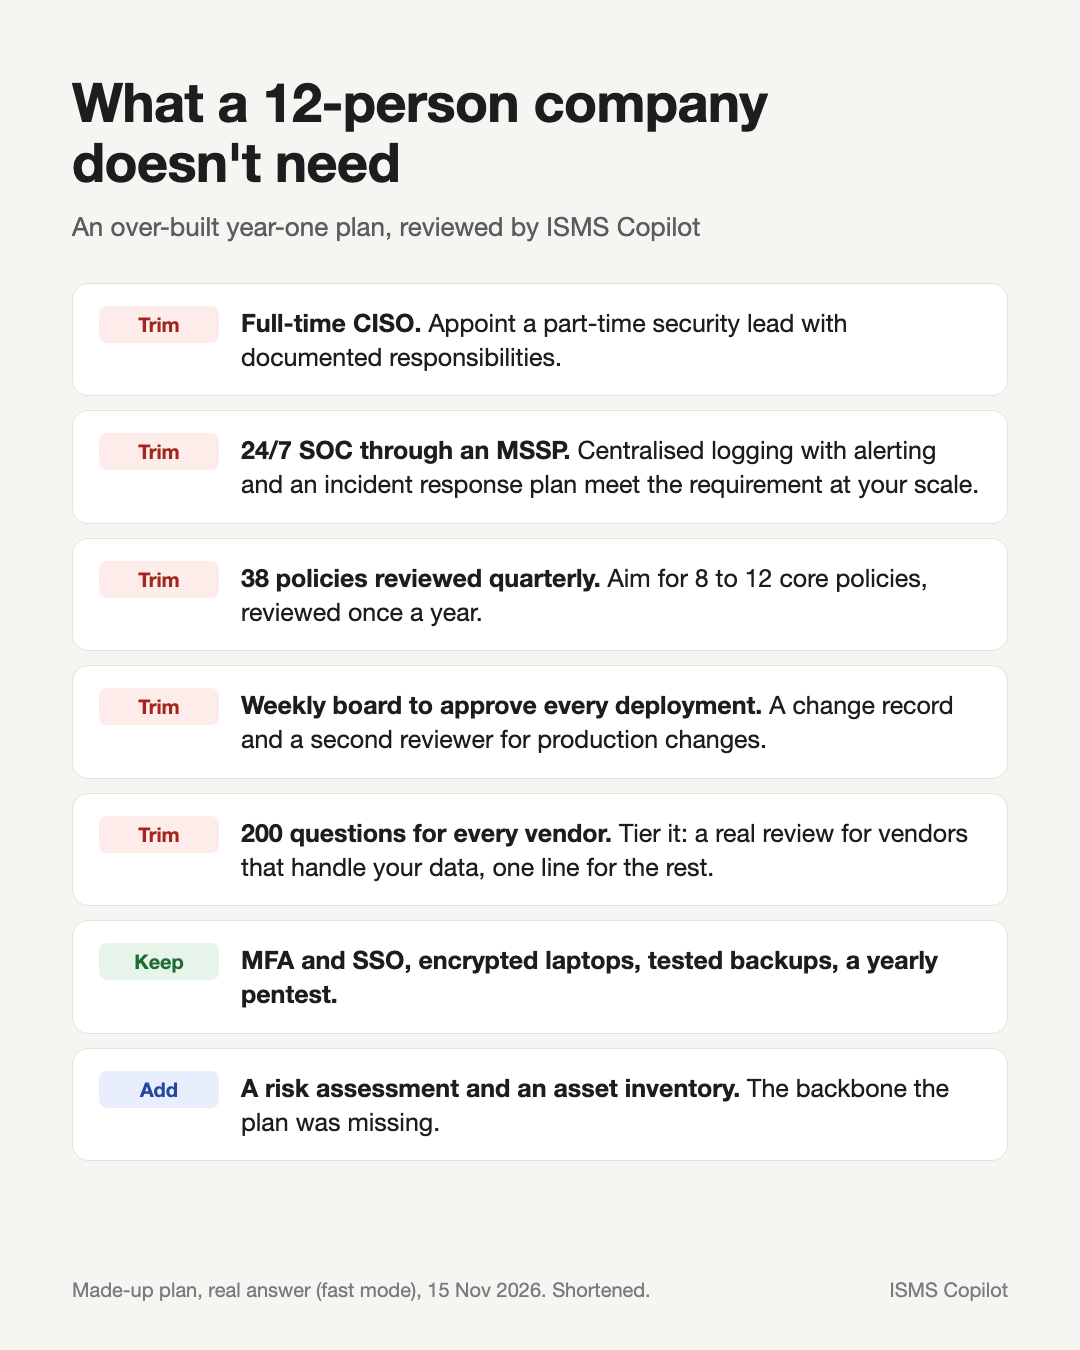
Wymyślony plan, realna odpowiedź ISMS Copilot, tryb Fast, 15 listopada 2026, skrócone.
Co zostało usunięte i co zaproponowano zamiast tego:
- Pełnoetatowy dyrektor ds. bezpieczeństwa (CISO). Powołać częściowo etatowego lidera ds. bezpieczeństwa z udokumentowanymi obowiązkami.
- 24/7 SOC poprzez dostawcę usług zarządzanych (MSSP). Centralizacja logowania z alertami oraz plan reagowania na incydenty spełnia wymóg na tym poziomie.
- 38 polityk przeglądanych co kwartał. 8–12 kluczowych polityk, przeglądanych raz w roku.
- Tygodniowe spotkanie zarządu zatwierdzające każde wdrożenie. Rejestr zmian i drugie recenzowanie zmian produkcyjnych.
- DLP na wszystkich stacjach roboczych. Nieuzasadnione danymi, którymi dysponuje firma. Powrócić do tematu, gdy pojawią się więksi klienci korporacyjni.
- 200-pytaniowy kwestionariusz dla każdego dostawcy, nawet dostawcy kawy. Priorytetyzacja: realna weryfikacja dla dostawców mających dostęp do danych, jedna linia dla reszty.
Pozostawiono: MFA i SSO, szyfrowane laptopy, przetestowane kopie zapasowe, roczny pentest, roczne szkolenia oraz szkolenia naboardingowe.
A co dodano, ponieważ plan je pomijał: ocenę ryzyka i plan postępowania z ryzykiem, inwentaryzację aktywów, Deklarację Stosowności oraz procedurę reagowania na incydenty powiązaną z 72-godzinnym obowiązkiem zgłaszania naruszeń RODO.
To właśnie jest dla mnie istotne. Przegląd nie tylko zmniejszył plan. Znaleziono jego kluczowe elementy, które były pominięte, oraz usunięto to, czego firma nie byłaby w stanie prowadzić. Każde cięcie zostało uzasadnione, a zespół może nadal powiedzieć „nie” któremuś z nich.
Co ISMS Copilot robi teraz domyślnie
Dostosowuje zalecenia do Twojej organizacji: liczby pracowników, danych, którymi dysponujesz i ich wrażliwości, branży, obowiązków prawnych oraz etapu rozwoju. Informacje te pochodzą z profilu firmy, instrukcji projektu w przestrzeni roboczej oraz tego, co przekazujesz w rozmowie.
Jeśli nie zna wielkości organizacji, a wielkość miałaby wpływ na odpowiedź, w jednej linii podaje, jaką wielkość założyło. Jeśli branża lub dane sugerują regulacje, skłania się ku bardziej kompleksowym kontrolom.
Preferuje najmniejsze adekwatne kontrole: takie, które spełniają wymóg, traktują zidentyfikowane ryzyko i które organizacja rzeczywiście będzie prowadzić. Nie dodaje procesów, narzędzi, ról, dokumentów, zatwierdzeń ani cykli przeglądów, których ani wymóg, ani ryzyko nie nakazują, chyba że poprosisz o bardziej kompleksową wersję.
Mała wielkość nie jest wymówką do pomijania elementów. Gdy nie jest pewne, czy dany wymóg ma zastosowanie, zachowuje go i wyjaśnia dlaczego. Wyjątek dotyczący wielkości stosuje tylko wtedy, gdy taki przewiduje ramy lub prawo, i podaje podstawę.
Zachowuje głębię swoich wskazówek. Wyjaśnienia pozostają równie obszerne jak wcześniej; jedynie zalecenia stają się mniejsze.
A gdy dasz mu plan, projekt lub dokument do przeglądu, wyszukuje elementy nadmiarowe równie skrupulatnie jak te pominięte, nawet gdy nie poprosiłeś o taką analizę. Wyjaśnia, dlaczego dany element można usunąć. Nowy element dodaje tylko wtedy, gdy wymaga tego wymóg lub zidentyfikowane ryzyko.
To Ty decydujesz, co pozostaje.
Jak z tego korzystać
Przekaż informacje o wielkości, branży i danych. Najlepiej profil firmy oraz instrukcje projektu w przestrzeni roboczej, ponieważ każda odpowiedź w tej przestrzeni będzie bazować na nich. Możesz też dodać informację w czacie.
Poproś o przegląd planu. Wklej plan, listę polityk lub projekt, w aplikacji lub z AI, z którym już współpracujesz, na przykład Claudem współpracującym z ISMS Copilot lub ChatGPT współpracującym z ISMS Copilot. Twoja AI przygotowuje projekt, ISMS Copilot przegląda i kwestionuje, Ty decydujesz.
Poproś o bardziej kompleksową wersję, gdy tego potrzebujesz. Czasem duży klient, umowa lub własna apetyt na ryzyko wymagają więcej niż najmniejszej adekwatnej kontroli. Powiedz o tym, a przygotuje bardziej kompleksową wersję. Proporcjonalność jest domyślna, a nie ograniczeniem.
Gdzie działa to obecnie
Dostępne w odpowiedziach ISMS Copilot w trybach Fast i Think: w aplikacji internetowej, w Slacku oraz w odpowiedziach, które Twoja AI generuje po połączeniu z kontem ISMS Copilot, na przykład Claudem współpracującym z ISMS Copilot lub ChatGPT współpracującym z ISMS Copilot. Tryb Beyond pojawi się później.
Więcej informacji o zachowaniu znajdziesz na stronie proporcjonalnego compliance. Możesz przetestować to na swoim następnym planie. Jeśli coś usunie, co jest Ci potrzebne, lub pozostawi coś, czego nie potrzebujesz, napisz do mnie na contact@ismscopilot.com.
Tristan Roth, założyciel, ISMS Copilot
Powiązane artykuły
Claude to orkiestrator. ISMS Copilot to specjalista ds. GRC.
Nie próbujemy zastąpić agenta, którego już używasz. Zostaw Claude Code, Cursor, Codex, OpenCode lub Grok do pracy. Gdy zadanie dotyczy compliance, Twój agent konsultuje się ze specjalistą przez MCP i zleca mu sprawdzenie pracy, zanim będzie ostateczna.
ISMS Copilot jest zgodny z RODO
ISMS Copilot jest teraz w pełni zgodny z RODO: bezpieczny, przejrzysty i elastyczny dla użytkowników z UE