 ISMS Copilot
De moeilijkste keuze in compliance is wat je niet nodig hebt
ISMS Copilot schaalt zijn advies nu standaard af op je organisatie. Wanneer het je plan beoordeelt, zoekt het net zo hard naar wat overbodig is als naar wat ontbreekt.

De moeilijkste keuze in compliance is wat een bedrijf niet nodig heeft.
Het toevoegen van een controle is eenvoudig. Elke toevoeging klinkt op zich redelijk: een veiligheidscommissie, een wekelijkse raad die elke implementatie goedkeurt, tientallen beleidsdocumenten die elk kwartaal worden beoordeeld. Niemand krijgt de schuld voor één extra controle. Maar een klein team eindigt met een ISMS dat niemand gebruikt, waardoor het alleen op papier bestaat. De beleidsdocumenten schrijven het één voor, het team doet het ander, en de mensen die verantwoordelijk zouden moeten zijn voor beveiliging, besteden hun tijd aan het voeden van het proces in plaats van aan daadwerkelijke beveiliging.
Ik heb deze keuze jarenlang gemaakt, eerst als ISMS-manager en later met klanten. Als gecertificeerd ISO/IEC 27001 Lead Auditor weet ik wat een vereiste vraagt, en ook wat het niet vraagt. Tegenwoordig maak ik deze keuze met Claude x ISMS Copilot bij complexe gevallen, en ik neem de beslissing. De beste momenten in die sessies waren nooit de lange lijsten. Het waren de beoordelingen die een plan inkortten tot wat de vereiste en het risico echt nodig hadden.
Sinds 14 november 2026 is dit het standaardgedrag in ISMS Copilot.
Een verzonnen plan, een echt antwoord
Hier is een voorbeeld. Een B2B SaaS-bedrijf met 12 medewerkers verwerkt namen, e-mails en projectinhoud, met klanten in de EU. Het bedrijf start met ISO 27001, en zijn AI heeft een jaarplan opgesteld. Het plan zag er serieus en compleet uit. Ik vroeg ISMS Copilot om het te beoordelen.
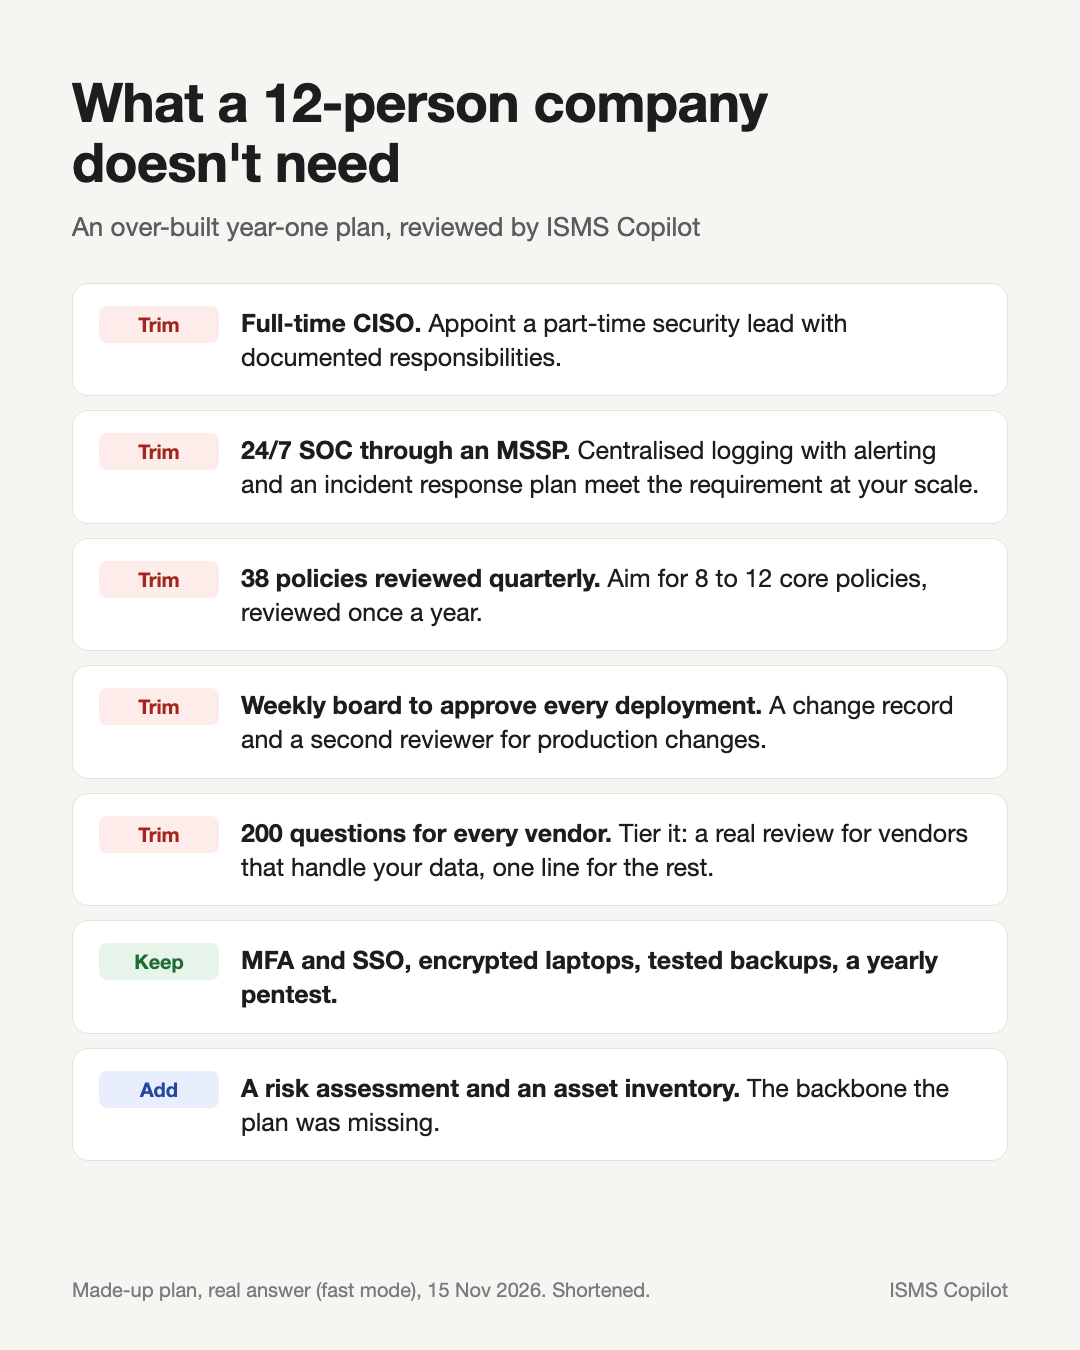
Een verzonnen plan, een echt antwoord van ISMS Copilot, Fast-modus, 15 november 2026, ingekort.
Wat het verwijderde, en wat het voorstelde in plaats daarvan:
- Een fulltime CISO. Benoem een deeltijdse security lead met gedocumenteerde verantwoordelijkheden.
- Een 24/7 SOC via een MSSP. Gecentraliseerde logging met alarmering, plus een incidentresponsplan, voldoet aan de vereiste op deze schaal.
- 38 beleidsdocumenten die elk kwartaal worden beoordeeld. 8 tot 12 kernbeleidsdocumenten, één keer per jaar beoordeeld.
- Een wekelijkse wijzigingsraad die elke implementatie goedkeurt. Een wijzigingsregistratie en een tweede beoordelaar voor productieveranderingen.
- DLP op alle endpoints. Niet gerechtvaardigd door deze gegevens. Heroverweeg dit wanneer grotere zakelijke klanten komen.
- Een 200-vragenvragenlijst voor elke leverancier, inclusief de koffieleverancier. Tiering toepassen: een serieuze beoordeling voor leveranciers die jouw gegevens verwerken, één regel voor de rest.
Wat het behield: MFA en SSO, versleutelde laptops, geteste back-ups, een jaarlijkse pentest, jaarlijkse training plus onboarding.
En wat het toevoegde, omdat het plan dat miste: een risicobeoordeling en behandelplan, een inventarisatie van activa, een Verklaring van Toepasselijkheid, en een incidentresponsprocedure gekoppeld aan de AVG-verplichting voor een melding binnen 72 uur na een datalek.
Dit is waar ik om geef. De beoordeling maakte het plan niet alleen kleiner. Het vond de ruggengraat die ontbrak, en verwijderde wat dit bedrijf niet zou uitvoeren. Elke verwijdering kwam met een reden, en het team kan nog steeds nee zeggen tegen elk van deze aanpassingen.
Wat ISMS Copilot nu standaard doet
Het schaalt aanbevelingen af op je organisatie: je personeelsbezetting, de gegevens die je verwerkt en hoe gevoelig ze zijn, je sector en wettelijke verplichtingen, je fase. Dit haalt het uit je bedrijfsprofiel, de projectinstructies van je werkruimte en wat je in het gesprek vertelt.
Wanneer het de omvang niet weet en de omvang het antwoord zou veranderen, zegt het in één regel welke omvang het heeft aangenomen. Als je sector of je gegevens regelgeving suggereert, kiest het voor de uitgebreidere controle.
Het geeft de voorkeur aan de kleinste adequate controle: één die voldoet aan de vereiste, het geïdentificeerde risico behandelt, en die je organisatie daadwerkelijk zal uitvoeren. Het voegt geen processen, tools, rollen, documenten, goedkeuringen of beoordelingscycli toe die de vereiste of het risico niet vraagt, tenzij je om de uitgebreidere versie vraagt.
Kleine omvang is geen excuus om dingen over te slaan. Wanneer het niet zeker weet of een vereiste van toepassing is, behoudt het deze en licht toe waarom. Het noemt alleen een uitzondering op basis van omvang waar het kader of de wet dit toestaat, en het noemt de basis.
De diepgang van de begeleiding blijft behouden. De uitleg blijft net zo compleet als voorheen; alleen wat het aanbeveelt wordt kleiner.
En wanneer je het een plan, ontwerp of document geeft om te beoordelen, zoekt het net zo hard naar wat overbodig is als naar wat ontbreekt, zelfs als je er niet om vraagt. Het licht toe waarom elk item kan worden verwijderd. Het voegt alleen een nieuw item toe wanneer een vereiste of een geïdentificeerd risico hierom vraagt.
Jij beslist wat blijft.
Hoe je het gebruikt
Geef je omvang, sector en gegevens door. Het bedrijfsprofiel en de projectinstructies van de werkruimte zijn de beste plekken, omdat elk antwoord in die werkruimte dan hierop voortbouwt. Een regel in de chat werkt ook.
Vraag om je plan te beoordelen. Plak het plan, de lijst met beleidsdocumenten of het ontwerp in de app of vanuit de AI waarmee je al werkt, bijvoorbeeld Claude x ISMS Copilot of ChatGPT x ISMS Copilot. Jouw AI maakt een concept, ISMS Copilot beoordeelt en daagt uit, jij beslist.
Vraag om de uitgebreidere versie wanneer je die wilt. Soms vraagt een grote klant, een contract of je eigen risicobereidheid om meer dan de kleinste adequate controle. Zeg dit dan, en het maakt een uitgebreidere versie. Proportioneel is het standaardgedrag, geen beperking.
Waar het vandaag beschikbaar is
Het is live in de antwoorden van ISMS Copilot in Fast en Think: in de webapp, in Slack, en in de antwoorden die je AI geeft wanneer je deze koppelt aan je ISMS Copilot-account, bijvoorbeeld Claude x ISMS Copilot of ChatGPT x ISMS Copilot. Beyond volgt later.
Meer over dit gedrag staat op de pagina over proportionele compliance. Je kunt het uitproberen op je volgende plan. Als het iets verwijderd dat je nodig hebt, of iets behoudt dat je niet nodig hebt, schrijf dan naar mij op contact@ismscopilot.com.
Tristan Roth, oprichter, ISMS Copilot
Gerelateerde artikelen
Antwoorden over de Cyber Resilience Act verwijzen nu naar het artikel
De rapportageplicht uit Artikel 14 van de Cyber Resilience Act is sinds 11 september 2026 van toepassing. Chat beantwoordt nu vragen over de Cyber Resilience Act met verwijzingen naar de artikelen en punten van Verordening (EU) 2024/2847.
Claude is de orchestrator. ISMS Copilot is de GRC-specialist.
Wij proberen uw bestaande agent niet te vervangen. Houd vast aan Claude Code, Cursor, Codex, OpenCode of Grok voor het uitvoeren van taken. Wanneer het werk compliancegerelateerd wordt, raadpleegt uw agent een specialist via MCP en laat die het werk controleren voordat het definitief is.
Voer Beyond uit vanuit de editor waarin je al werkt
Fast en Think volgden je al naar Claude Code en Cursor. De modus voor meerdocumentencontrole draaide in de browser. Dat hoeft niet meer.