 ISMS Copilot
Le choix le plus difficile en conformité est ce dont vous n’avez pas besoin
ISMS Copilot ajuste désormais par défaut ses conseils à votre organisation. Lorsqu’il examine votre plan, il recherche ce qui est superflu avec autant de rigueur que ce qui manque.

Le choix le plus difficile en conformité est ce dont une entreprise n’a pas besoin.
Ajouter un contrôle est simple. Chaque ajout semble raisonnable en soi : un comité de sécurité, un conseil d’administration hebdomadaire pour valider chaque déploiement, des dizaines de politiques révisées chaque trimestre. Personne n’est blâmé pour un contrôle supplémentaire. Mais une petite équipe se retrouve avec un SMSI que personne n’utilise, qui ne vit que sur le papier. Les politiques disent une chose, l’équipe en fait une autre, et ceux qui devraient s’occuper de la sécurité passent leur temps à nourrir le processus au lieu de protéger l’entreprise.
J’ai pris cette décision pendant des années, d’abord en tant que responsable SMSI, puis avec des clients. En tant qu’auditeur principal certifié ISO/IEC 27001, je sais ce qu’une exigence demande, mais aussi ce qu’elle n’exige pas. Récemment, je prends cette décision avec Claude x ISMS Copilot sur des cas complexes, et je tranche. Les meilleurs moments lors de ces sessions n’étaient jamais les longues listes. C’étaient les revues qui réduisaient un plan à ce que l’exigence et le risque nécessitent vraiment.
C’est donc devenu la valeur par défaut dans ISMS Copilot depuis le 14 novembre 2026.
Un plan fictif, une réponse réelle
Voici un exemple. Une entreprise SaaS B2B de 12 personnes gère des noms, des adresses e-mail et du contenu de projet, avec des clients dans l’UE. Elle commence la certification ISO 27001, et son IA a rédigé un plan pour la première année. Le plan semblait sérieux et complet. J’ai demandé à ISMS Copilot de l’examiner.
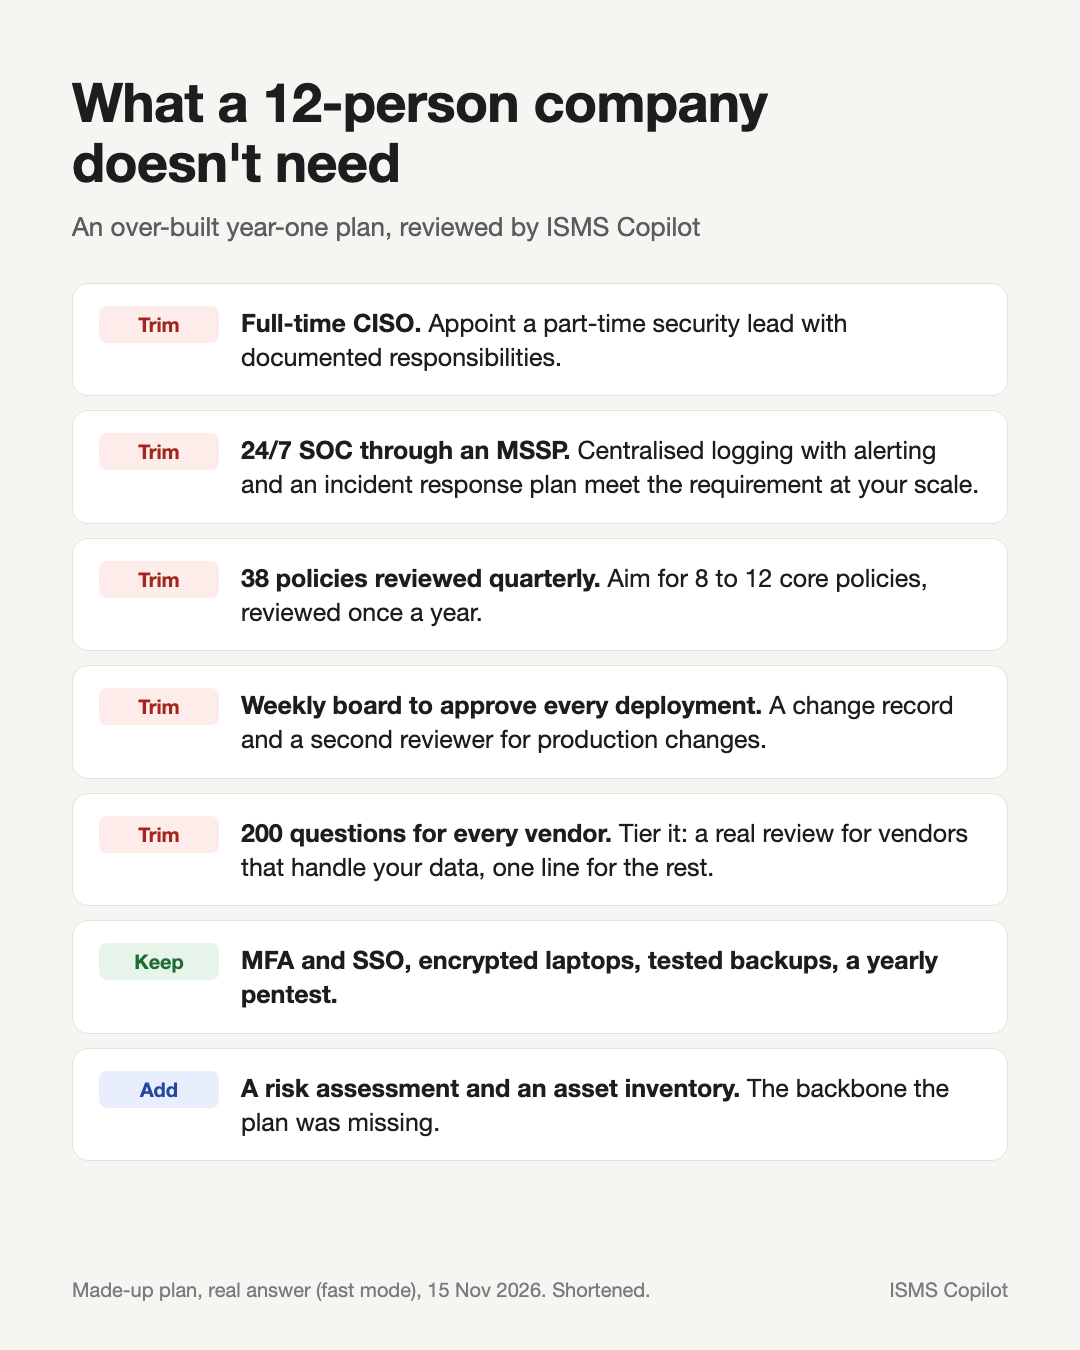
Un plan fictif, une réponse réelle d’ISMS Copilot, mode Fast, 15 novembre 2026, raccourci.
Ce qu’il a supprimé, et ce qu’il a proposé à la place :
- Un RSSI à temps plein. Désigner un responsable de la sécurité à temps partiel avec des responsabilités documentées.
- Un SOC 24/7 externalisé via un MSSP. Des journaux centralisés avec alertes, plus une procédure de réponse aux incidents, suffisent à répondre à l’exigence à cette échelle.
- 38 politiques révisées chaque trimestre. 8 à 12 politiques principales, révisées une fois par an.
- Un comité de changement hebdomadaire validant chaque déploiement. Un enregistrement des changements et une deuxième revue pour les modifications en production.
- Un DLP sur tous les postes. Non justifié par les données actuelles. À réévaluer lorsque des clients entreprises plus importants arrivent.
- Un questionnaire de 200 questions pour chaque fournisseur, y compris le fournisseur de café. Hiérarchiser : une revue approfondie pour les fournisseurs manipulant vos données, une ligne pour les autres.
Ce qu’il a conservé : l’authentification multifactorielle (MFA) et l’authentification unique (SSO), les ordinateurs portables chiffrés, les sauvegardes testées, un pentest annuel, une formation annuelle plus une session d’intégration.
Et ce qu’il a ajouté, car le plan était incomplet : une évaluation des risques et un plan de traitement, un inventaire des actifs, une Déclaration d’applicabilité, et une procédure de réponse aux incidents liée à l’obligation de notification de violation sous 72 heures du RGPD.
C’est ce qui m’importe. La revue n’a pas seulement réduit le plan. Elle a identifié l’ossature manquante et supprimé ce que cette entreprise ne mettrait pas en œuvre. Chaque suppression s’accompagnait d’une justification, et l’équipe peut toujours refuser l’une d’elles.
Ce que fait désormais ISMS Copilot par défaut
Il ajuste ses recommandations à votre organisation : vos effectifs, les données que vous manipulez et leur sensibilité, votre secteur et vos obligations légales, votre stade de développement. Il puise ces informations dans votre profil d’entreprise, les instructions de votre projet dans l’espace de travail et ce que vous lui dites lors de la conversation.
S’il ne connaît pas votre taille et que celle-ci influencerait la réponse, il indique en une ligne la taille qu’il a supposée. Si votre secteur ou vos données suggèrent une réglementation, il penche vers des contrôles plus complets.
Il privilégie le contrôle le plus petit possible, mais adéquat : celui qui répond à l’exigence, traite le risque identifié, et que votre organisation mettra réellement en œuvre. Il n’ajoute ni processus, ni outil, ni rôle, ni document, ni validation ou cycle de révision qui ne sont exigés ni par la réglementation ni par le risque, sauf si vous demandez la version plus complète.
Une petite taille n’est pas une excuse pour sauter des étapes. Lorsqu’il n’est pas certain qu’une exigence s’applique, il la conserve et l’explique. Il ne mentionne une exemption de taille que lorsque le cadre ou la loi le prévoit, et il cite la base juridique.
Il conserve la profondeur de ses conseils. L’explication reste aussi complète qu’avant ; seule la recommandation est plus concise.
Et lorsqu’il examine un plan, une conception ou un document que vous lui soumettez, il recherche ce qui est superflu avec autant de rigueur que ce qui manque, même si vous ne l’avez pas demandé. Il explique pourquoi chaque élément peut être supprimé. Il n’ajoute un nouvel élément que si une exigence ou un risque identifié l’exige.
C’est à vous de décider ce qui reste.
Comment l’utiliser
Donnez-lui votre taille, votre secteur et vos données. Le profil de l’entreprise et les instructions du projet dans l’espace de travail sont les meilleurs endroits, car chaque réponse dans cet espace de travail partira de ces informations. Une ligne dans le chat fonctionne aussi.
Demandez-lui d’examiner votre plan. Collez le plan, la liste des politiques ou la conception, dans l’application ou depuis l’IA que vous utilisez déjà, par exemple Claude x ISMS Copilot ou ChatGPT x ISMS Copilot. Votre IA rédige, ISMS Copilot examine et challenge, vous décidez.
Demandez la version plus complète si nécessaire. Parfois, un grand client, un contrat ou votre propre appétence pour le risque exige plus que le contrôle minimal adéquat. Dites-le, et il rédige la version plus complète. Proportionnel est la valeur par défaut, pas une limite.
Où cela fonctionne aujourd’hui
Cela est disponible dans les réponses d’ISMS Copilot en mode Fast et Think : dans l’application web, dans Slack, et dans les réponses de votre IA lorsque vous la connectez à votre compte ISMS Copilot, par exemple Claude x ISMS Copilot ou ChatGPT x ISMS Copilot. Le mode Beyond suivra plus tard.
Pour en savoir plus sur ce comportement, consultez la page de la conformité proportionnelle. Vous pouvez l’essayer sur votre prochain plan. Si ISMS Copilot supprime quelque chose dont vous avez besoin, ou conserve quelque chose dont vous n’avez pas besoin, écrivez-moi à contact@ismscopilot.com.
Tristan Roth, fondateur, ISMS Copilot
Articles connexes
L'Acte sur la Résilience Cyber répond désormais en citant l'article
L'obligation de déclaration de l'Acte sur la Résilience Cyber, prévue à l'article 14, s'applique depuis le 11 septembre 2026. Chat répond désormais aux questions sur l'Acte sur la Résilience Cyber en citant l'article et le point du Règlement (UE) 2024/2847.
ISO 27017 évolue vers l'édition 2026 : l'assistant prend en charge les deux langages de citation
Une Déclaration d'Applicabilité de 2024 cite l'ensemble CLD de 2015. Un audit de 2026 peut citer les nouveaux contrôles. L'assistant reconnaît les citations des deux éditions.
Un seul plan, des coéquipiers gratuits : les équipes de chat migrent vers un pool d'utilisation partagé
Les équipes de chat ISMS Copilot ne sont plus facturées par utilisateur. Vous achetez un plan une fois, invitez jusqu'à 50 collègues, et toute l'équipe puise dans un seul pool d'utilisation aux limites du plan choisi.